
Чи можна зламати шифрування в іграх: як хакери викрадають дані та наскільки безпечні онлайн-ігри
Шифрування в іграх захищає паролі під час передавання, платіжні операції, авторизаційні токени та частину інформації між пристроєм гравця й серверами. Проте навіть правильно налаштоване шифрування не гарантує, що обліковий запис неможливо викрасти. Зловмиснику часто не потрібно підбирати криптографічний ключ: достатньо підробити сторінку входу, заразити комп'ютер шкідливою програмою, отримати доступ до електронної пошти або перехопити чинну сесію користувача. Саме тому акаунт у Steam, Epic Games чи іншій ігровій системі може опинитися під контролем сторонньої людини, хоча з'єднання із сервером захищене сучасними криптографічними протоколами. Чи можна зламати шифрування в іграх, як працюють AES-256 і TLS, що насправді викрадають хакери та які способи захисту ефективні, повідомляє редакція «Україна 7 днів» (U7).
Проблема стосується не лише дорогих ігрових предметів. У профілі можуть зберігатися адреса електронної пошти, історія покупок, прив'язані способи оплати, контакти друзів, внутрішньоігрова валюта та доступ до інших сервісів. Для користувачів із великими бібліотеками ігор, рідкісними предметами або придбаним контентом втрата акаунта може означати втрату багаторічних цифрових активів. Водночас для розробників ігрових платформ головна складність полягає в захисті не однієї бази даних, а цілої системи: від реєстрації та платежів до матчмейкінгу, обміну предметами й роботи ігрового клієнта.
Чи можна зламати шифрування в іграх і що це означає насправді
Коли говорять про злам захищеної гри, часто змішують різні події. Одна ситуація передбачає математичне подолання алгоритму шифрування. Інша означає крадіжку пароля. Третя стосується використання помилки сервера або викрадення сеансу авторизації. Наслідок для гравця може бути однаковим, але технічні механізми принципово відрізняються.
Сучасний надійний алгоритм за правильного використання не можна практично зламати простим перебором на звичайному комп'ютері. Але алгоритм є лише частиною системи. Якщо криптографічний ключ зберігається у незахищеному місці, програма не перевіряє справжність сервера або користувач передає пароль шахраю, захисні властивості шифрування не компенсують ці слабкі місця.
Що саме означає злам шифрування
У строгому криптографічному розумінні це можливість отримати захищений зміст або порушити властивості алгоритму без належного секретного ключа. Для цього потрібно знайти слабкість у математичній конструкції, протоколі, способі застосування ключів або їх генерації.
Однак у кібербезпеці слово «злам» використовують набагато ширше. Так можуть назвати проникнення в обліковий запис, отримання внутрішніх файлів гри, маніпуляцію мережевим трафіком чи несанкціонований доступ до серверного API.
| Ситуація | Що відбулося | Чи зламано криптографічний алгоритм |
|---|---|---|
| Шахрай отримав пароль через підроблену сторінку Steam | Фішинг | Ні |
| Шкідлива програма викрала токен авторизації | Компрометація пристрою або сесії | Ні |
| Нападник увійшов із паролем, викраденим з іншого сайту | Повторне використання облікових даних | Ні |
| Помилка сервера дозволила переглянути чужий профіль | Порушення контролю доступу | Ні |
| Із незахищеного сховища викрадено секретні ключі | Компрометація керування ключами | Ні, хоча захищені дані можуть розкритися |
| Дослідник знайшов практичну слабкість криптоалгоритму | Криптоаналітична атака | Так, залежно від результату |
| Користувач отримав доступ до текстур і моделей у файлах гри | Розпакування або аналіз ресурсів | Не обов'язково |
Ця різниця має практичні наслідки. Після фішингової атаки потрібно відновлювати доступ, змінювати паролі й захищати пошту. Після витоку серверних ключів потрібні відкликання та заміна ключів, аналіз систем і повідомлення постраждалих. Після виявлення криптографічної вразливості може знадобитися оновлення протоколу або програмної бібліотеки.
Викрадення ігрового акаунта не доводить, що хакерам вдалося зламати AES-256 або TLS.
Чому шифрування не дорівнює повній безпеці
Шифрування забезпечує конфіденційність визначених даних. У правильно побудованих сучасних протоколах воно також використовується разом із механізмами автентифікації та контролю цілісності. Проте система безпеки включає значно більше елементів: спосіб входу, права доступу, захист пристрою, зберігання секретів, перевірку платежів і дії служби підтримки. Навіть дуже сильна криптографія не завадить шахраю переконати користувача самостійно підтвердити небезпечну операцію.
Власне тому захист даних у грі не можна оцінювати лише за написом «256-bit encryption» на сайті. Без інформації про режим шифрування, керування ключами, захист сесій і контроль доступу така фраза описує лише один технічний компонент.
Які цілі найчастіше цікавлять зловмисників
Мотивація залежить від конкретної гри й економіки її цифрових предметів. Якщо обліковий запис містить цінні предмети, баланс гаманця або можливість торговельних операцій, його компрометація може приносити пряму вигоду. В інших випадках акаунти використовують для спаму, шахрайських повідомлень друзям або поширення шкідливих посилань.
Особливу цінність можуть мати облікові записи з широкими правами: адміністраторів ігрових серверів, модераторів, розробників чи працівників підтримки. Компрометація такого профілю потенційно створює ризики для більшої кількості користувачів. Водночас невеликий акаунт без дорогих предметів не можна вважати непотрібним шахраям. Він може стати інструментом для обману інших гравців, особливо якщо власник має довгу історію активності та довіру друзів.
Як працює AES-256 і чому його складно зламати
AES, або Advanced Encryption Standard, є стандартом симетричного шифрування. У такій системі для шифрування й розшифрування використовують секретний ключ. Стандарт передбачає три довжини ключа: 128, 192 та 256 бітів, а розмір блока даних для AES становить 128 бітів.
AES-256 означає використання ключа довжиною 256 бітів. Це не те саме, що розмір зашифрованого файла або довжина пароля користувача. Стандарт визначає математичні перетворення, за допомогою яких інформація стає непридатною для прочитання без відповідного ключа.
Національний інститут стандартів і технологій США (NIST) описує три варіанти алгоритму в офіційному стандарті FIPS 197. Оновлена редакція стандарту була опублікована у 2023 році без зміни базового алгоритму AES. NIST
Скільки існує можливих ключів AES-256
256-бітний ключ має \(2^{256}\) можливих значень. Це приблизно \(1{,}16 \times 10^{77}\) комбінацій. Кількість можливих ключів AES
| AES-128 | \(2^{128}\) |
| AES-192 | \(2^{192}\) |
| AES-256 | \(2^{256}\) |
Кожен додатковий біт подвоює простір можливих ключів. Це ілюстрація складності повного перебору, а не показник швидкості конкретної системи.
Різниця між AES-128 і AES-256 становить не двократне збільшення кількості ключів. Простір ключів AES-256 у \(2^{128}\) разів більший за простір AES-128.
Навіть якщо уявити фантастично швидку систему, яка перевіряє трильйон ключів щосекунди, повний перебір 256-бітного простору залишатиметься непрактичним. Сама по собі наявність швидких відеокарт або потужного датацентру не перетворює цей перебір на реалістичний спосіб атаки. У реальній кіберзлочинності значно вигідніше шукати вразливості навколо алгоритму. Саме тому атаки на паролі, пристрої та ключову інфраструктуру трапляються як практичні сценарії, тоді як повний перебір випадкового 256-бітного ключа не є звичайною загрозою для гравця.
Де в ігровій інфраструктурі може застосовуватися AES
AES є універсальним алгоритмом і може використовуватися для різних завдань. У сфері онлайн-ігор це потенційно шифрування даних у базах, резервних копій, серверних сховищ, локальних файлів, окремих мережевих повідомлень та інформації платіжної інфраструктури. Проте без документації конкретної гри не можна стверджувати, що вона використовує саме AES-256 для всіх даних. Деякі компоненти можуть застосовувати AES-128, ChaCha20 або інші криптографічні механізми. Частина інформації взагалі не потребує конфіденційного шифрування.
Наприклад, відкриті текстури, моделі персонажів або загальнодоступні налаштування не обов'язково мають бути зашифровані. Натомість токени доступу, персональні відомості та внутрішні секрети системи потребують значно суворішого захисту.
Чому режим шифрування важливий не менше за довжину ключа
Сам AES є блоковим шифром. Для захисту повідомлень різної довжини необхідно застосовувати відповідний режим роботи та правильно керувати допоміжними параметрами. Сучасні системи часто використовують автентифіковане шифрування, зокрема AES-GCM. Воно дозволяє не лише приховати зміст повідомлення, а й перевірити, чи не було його непомітно змінено.
Якщо розробники неправильно використовують одноразові значення, повторно застосовують параметри, що мають бути унікальними, або не перевіряють автентичність повідомлень, система може стати вразливою без математичного злому AES.
| Компонент | Для чого потрібен | Типова помилка |
|---|---|---|
| Алгоритм AES | Перетворює відкриті дані на шифротекст | Використання застарілих або саморобних реалізацій |
| Секретний ключ | Дозволяє шифрувати й розшифровувати | Зберігання ключа у відкритому коді |
| Режим роботи | Визначає обробку повідомлень | Невідповідний режим або конфігурація |
| Унікальні параметри | Запобігають небезпечному повторенню криптографічних станів | Повторне використання значень, що мають бути унікальними |
| Перевірка цілісності | Допомагає виявляти підміну даних | Ігнорування результату автентифікації |
| Керування ключами | Контролює створення, доступ і заміну секретів | Надмірні права або відсутність ротації |
Чи може квантовий комп'ютер зламати AES-256
Квантові обчислення є предметом активних досліджень криптографічної стійкості. Алгоритм Гровера теоретично може скоротити складність пошуку симетричного ключа порівняно з класичним повним перебором.
Однак це не означає, що сучасні квантові комп'ютери здатні практично розшифрувати AES-256. Для великомасштабного криптографічного пошуку потрібні ресурси й рівень корекції помилок, які не можна підміняти рекламними показниками кількості фізичних кубітів. AES-256 має значний запас стійкості проти відомих підходів до квантового пошуку. Набагато актуальнішими для сучасних онлайн-ігор залишаються звичайні помилки авторизації, фішинг і витоки секретів.
Сильний алгоритм не компенсує слабке зберігання ключа: викрадений секрет дозволяє розшифрувати дані без злому математичної конструкції.
Як TLS захищає онлайн-ігри, входи та платежі
TLS-шифрування захищає дані під час їх передавання між клієнтом і сервером. Саме з ним пов'язана більшість захищених HTTPS-з'єднань, через які працюють сторінки входу, магазини, API ігрових платформ та інші інтернет-сервіси.
TLS не є одним шифром на зразок AES. Це протокол, який узгоджує криптографічні параметри, допомагає перевіряти справжність сервера та забезпечує конфіденційність і цілісність інформації в межах захищеного з'єднання. Важливо, що весь трафік конкретної онлайн-гри не обов'язково передається через HTTPS. Швидкі змагальні ігри можуть використовувати спеціалізовані протоколи поверх UDP, а окремі голосові, відео- або мережеві компоненти мають власні механізми захисту. Наявність TLS у магазині гри не підтверджує автоматично шифрування кожного пакета матчевого трафіку.
Що відбувається під час входу до ігрового акаунта
Коли користувач відкриває справжню сторінку авторизації, клієнт установлює захищене з'єднання із сервером. Під час цього процесу сторони узгоджують криптографічні параметри та створюють ключі, необхідні для захисту поточної сесії. Після цього пароль, коди авторизації або інші дані передаються всередині захищеного каналу. Проте успішне TLS-з'єднання означає, що передавання захищене до відповідного сервера, а не що сам сервер гарантовано не містить вразливостей.
Якщо користувач відкриває фішингову сторінку, шахраї також можуть налаштувати на ній HTTPS і отримати справжній TLS-сертифікат для свого домену. Браузер у такому випадку може показувати захищене з'єднання, але воно захищатиме передавання пароля саме до сервера зловмисника.
Це одна з причин, чому значок замка або адреса з https:// не є доказом легітимності сайту.
Чим TLS 1.3 відрізняється від попередніх версій
TLS 1.3 є новішою версією протоколу, що спрощує узгодження параметрів, усуває частину застарілих криптографічних механізмів і підтримує сучасні способи встановлення захищеного з'єднання.
TLS 1.2 також може забезпечувати належний захист, якщо правильно налаштований і використовує відповідні криптографічні набори. Сам номер версії без аналізу конфігурації не дозволяє остаточно оцінити безпеку системи.
У настанові NIST SP 800-52 Rev. 2 описані вимоги до конфігурації TLS, сертифікатів і вибору алгоритмів. У травні 2026 року інститут окремо повідомив про перегляд цього документа для узгодження з подальшим розвитком TLS 1.3.
Детальні положення наведені в офіційних рекомендаціях NIST щодо TLS. Csrc+1
Чому зловмисник не може просто прочитати зашифрований трафік
Якщо TLS налаштований правильно, сторонній спостерігач у мережі не має необхідних сеансових ключів для прочитання вмісту повідомлень. Наприклад, людина, яка контролює окрему точку доступу Wi-Fi, не повинна мати можливості просто побачити пароль, переданий до справжнього HTTPS-сервера.
Але це стосується саме захищеного з'єднання. Воно не вирішує проблеми шкідливої програми на комп'ютері користувача, яка читає інформацію до шифрування або після розшифрування.
Не допоможе TLS і в ситуації, коли користувач добровільно вводить пароль на підробленому сайті. З'єднання може бути технічно зашифроване, але адресатом секретної інформації вже стане шахрай.
Що бачить інтернет-провайдер під час гри
Провайдер або адміністратор мережі зазвичай може бачити певні мережеві метадані: IP-адреси з'єднань, їхню тривалість, обсяг переданих даних і технічні характеристики трафіку.
Залежно від протоколів, налаштувань DNS та шифрування окремих частин з'єднання можуть бути доступні додаткові відомості про мережеві вузли. Однак за правильної реалізації TLS сторонній спостерігач не повинен отримувати сам вміст захищених HTTPS-запитів.
Це важливе розрізнення: шифрування захищає зміст даних, але не обов'язково приховує сам факт з'єднання з ігровим сервісом.
Чи допомагає VPN захистити ігровий акаунт
VPN створює додатковий зашифрований канал між пристроєм користувача й сервером VPN-провайдера. Це може бути корисним для захисту трафіку в певних мережевих ситуаціях, але VPN не замінює TLS і не робить обліковий запис невразливим.
Шкідлива програма на комп'ютері, фішингова сторінка або викрадений пароль залишаються небезпечними незалежно від того, чи ввімкнений VPN.
Крім того, VPN не завжди покращує ігрове з'єднання. Додатковий мережевий маршрут може збільшувати затримку, а деякі платформи застосовують окремі правила щодо зміни регіону та використання певних мережевих посередників.
Тому VPN варто розглядати як інструмент із конкретними функціями, а не універсальне вирішення проблеми безпеки онлайн-ігор.
Чим відрізняється шифрування трафіку від захисту файлів гри
Коли TLS захищає передавання, його задача полягає у збереженні конфіденційності й цілісності даних між кінцевими точками з'єднання. Шифрування локальних ресурсів вирішує інше завдання: захищає інформацію, що зберігається на диску або в архіві.
Файл із текстурами може бути зашифрований спеціальним способом, але гра все одно повинна отримати його зміст, щоб показати зображення на екрані. Це створює особливість клієнтського програмного забезпечення: певні ресурси зрештою мають бути доступними на пристрої користувача.
Саме тому шифрування ресурсів гри не можна прирівнювати до надійного зберігання секретів на сервері. Пристрій гравця є середовищем, над яким сам користувач має значний технічний контроль.
| Що захищають | Типова технологія | Основна мета |
|---|---|---|
| Вхід через вебсайт | HTTPS із TLS | Захист передавання облікових даних |
| Покупка в магазині | TLS, платіжна інфраструктура | Захист передавання та обробки платіжних запитів |
| Серверна резервна копія | Шифрування даних у сховищі | Зменшення наслідків доступу до носія |
| Локальні ресурси гри | Шифрування або пакування ресурсів | Контроль доступу до контенту та ускладнення несанкціонованого аналізу |
| Голосовий чат | Залежить від конкретного протоколу | Захист передавання голосових даних |
| Матчеві пакети | Залежить від архітектури гри | Цілісність, автентичність і за потреби конфіденційність |
| Паролі в серверній базі | Стійке хешування з належними параметрами | Перевірка пароля без зберігання його відкритого тексту |
Останній рядок принципово відрізняється від інших. Паролі на сервері зазвичай не потрібно зберігати у вигляді даних, які можна розшифрувати. Для їх перевірки використовують спеціальні стійкі алгоритми хешування паролів.
Це дозволяє перевірити введений пароль без необхідності тримати в базі його початкове значення.
Як хакери зламують ігри та викрадають акаунти без злому AES
На практиці злам ігрових акаунтів часто відбувається через слабкі місця в авторизації, дії користувача або компрометацію пристрою. Для цього не потрібно знати секрети AES-256 чи отримувати доступ до математичної основи TLS.
Показовим є підхід Steam до попередження викрадень. Платформа окремо називає фішинг, шкідливі програми, компрометацію електронної пошти та викрадення файлів авторизації серед способів, якими зловмисники отримують доступ навіть до акаунтів із додатковим захистом Steam Guard. Steam Support
Фішингові сторінки входу в Steam та інші платформи
Фішинг ґрунтується на обмані. Зловмисник створює сторінку, яка зовні нагадує справжню форму входу, і переконує гравця ввести пароль або підтвердити авторизацію.
Приводом може бути нібито виграний скін, запрошення до кіберспортивного турніру, голосування за команду, подарунок або повідомлення про блокування акаунта. Часто посилання надходить від знайомого, чий обліковий запис уже викрали.
Небезпека полягає не лише у введенні пароля. Сучасні шахрайські схеми можуть виманювати коди підтвердження або спонукати користувача самостійно схвалити вхід сторонньої людини.
Шифрування не виправляє цю ситуацію, оскільки користувач передає інформацію не тому серверу, якому мав намір довіряти.
Чому знайомий акаунт не гарантує безпечного повідомлення
Після захоплення профілю шахрай може використовувати історію листування, список друзів та звичний стиль спілкування власника. Це робить повідомлення переконливішим за випадковий спам.
Наприклад, прохання проголосувати за команду або переглянути новий ігровий предмет може виглядати природним у спільноті, де такі дії трапляються регулярно. Але саме посилання може вести на сторонній домен.
Тому важливим є не тільки ім'я відправника, а й адреса ресурсу та зміст дії, яку пропонують виконати.
Credential stuffing — використання паролів із чужих витоків
Credential stuffing називають автоматизованими спробами входу з парами логінів і паролів, які раніше потрапили до витоків інших сервісів. Нападник не обов'язково викрадає пароль безпосередньо з ігрової платформи.
Наприклад, якщо людина використовує однаковий пароль для старого форуму, електронної пошти й ігрового акаунта, витік із форуму може створити ризики для інших облікових записів. Це не означає, що зламано захищене TLS-з'єднання ігрового сервера. Сервер може отримати цілком коректний пароль і впустити сторонню людину, якщо не спрацюють додаткові засоби перевірки.
Проєкт OWASP розрізняє credential stuffing, password spraying і звичайний перебір паролів. Ці атаки мають різні механізми, але всі пов'язані з перевіркою облікових даних, а не з криптоаналізом AES. OWASP Cheat Sheet Series
Чому унікальний пароль має більше значення, ніж складний повторюваний
Пароль із великою кількістю символів може бути стійким до вгадування. Але якщо він уже став відомим через витік іншого сервісу, його складність не завадить повторному використанню. Тому для кожного важливого облікового запису потрібен окремий пароль. Менеджер паролів допомагає генерувати та зберігати довгі випадкові комбінації без потреби запам'ятовувати кожну. Особливо важливими є окремі паролі для основної електронної пошти, Steam, Epic Games, облікового запису консолі та інших сервісів, які дозволяють скидати пароль або керувати цифровими покупками.
Викрадення сесії без отримання пароля
Після успішного входу система часто створює сеанс авторизації. Користувач не вводить пароль після кожного натискання кнопки, оскільки його пристрій надсилає відповідний токен або інший ідентифікатор сесії.
Якщо зловмисник незаконно отримав доступ до такого токена й система дозволяє його використання, він потенційно може діяти від імені користувача без повторного введення пароля.
Це не універсальне правило для всіх платформ. Сучасні системи застосовують додаткові перевірки пристрою, строку дії токена, контексту авторизації та інших характеристик. Але сама проблема викрадених сесій залишається суттєвою.
Двофакторна автентифікація знижує ризик входу за одним паролем, але не завжди захищає від ситуації, коли нападник отримав уже чинну авторизовану сесію. Саме тому захист пристрою та можливість завершити сторонні сеанси залишаються важливими.
Шкідливі моди, чити та підроблені інсталятори
Ігрова аудиторія активно використовує модифікації, лаунчери, допоміжні програми й інструменти для налаштування графіки. Це створює окремий канал поширення шкідливого програмного забезпечення. Небезпечний файл може маскуватися під мод, генератор предметів, програму для покращення FPS, менеджер інвентарю або тестову версію гри. Після запуску він потенційно здатний отримати доступ до збережених облікових даних, браузерних сесій чи інших даних пристрою.
Не кожна модифікація є шкідливою. Існують офіційно підтримувані моди, відкриті спільнотні проєкти та перевірені інструменти. Ризик виникає через походження файлу, його можливості й відсутність контролю за змінами. Steam у власних рекомендаціях окремо згадує шкідливі програми, замасковані під чити, модифікації та допоміжні ігрові утиліти.
Чому піратська збірка може загрожувати не лише грі
Неофіційна копія гри може містити змінені виконувані файли або додаткові компоненти. Якщо джерело недовірене, користувач не має достатніх підстав вважати, що програма виконує лише заявлені функції. Особливо небезпечними є ситуації, коли інсталятор вимагає вимкнути захист операційної системи або надати надмірні адміністративні права. Така вимога не є доказом шкідливості сама по собі, але потребує ретельної перевірки.
У разі компрометації комп'ютера небезпека виходить далеко за межі конкретної гри. Під загрозою можуть опинитися електронна пошта, месенджери, браузерні дані та інші облікові записи.
Торговельні шахрайства й API-ключі
В іграх із цифровими предметами існують схеми, спрямовані на підміну торговельних операцій. Шахраї намагаються переконати користувача підтвердити не той обмін, який він планував, або створюють ситуацію, за якої предмети надходять іншому одержувачу. У Steam такі випадки іноді називають API-шахрайством. Проте сама платформа пояснює, що API-ключ може бути лише одним з інструментів схеми, а не її обов'язковою умовою.
Успішна атака часто починається раніше: із доступу до акаунта, комп'ютера або даних авторизації. Тому після підозрілої торговельної операції недостатньо просто змінити пароль, не перевіривши пристрій і пов'язані доступи.
Де найчастіше виникає слабка ланка
| Слабке місце | Можливий наслідок | Що зменшує ризик |
|---|---|---|
| Повторюваний пароль | Сторонній вхід після чужого витоку | Унікальний пароль і MFA |
| Підроблена сторінка | Викрадення логіна, пароля або коду | Перевірка домену, фішингостійка автентифікація |
| Шкідливий файл | Викрадення сесії або даних пристрою | Надійні джерела програм і оновлення |
| Зламана електронна пошта | Скидання паролів інших акаунтів | Окремий пароль, MFA, перевірка відновлення |
| Недостатній контроль доступу на сервері | Доступ до чужих даних | Серверна авторизація для кожної операції |
| Викрадений токен | Використання чинної сесії | Захист пристрою, контроль сесій, повторна перевірка |
| Соціальна інженерія | Добровільне підтвердження небезпечної дії | Перевірка запитів і попереджень |
| Неправильна конфігурація хмари | Витік внутрішньої інформації | Обмеження прав і контроль сховищ |
У більшості описаних сценаріїв нападник атакує не математичний алгоритм, а систему навколо нього: користувача, пристрій, пароль, токен або серверні права.
Наскільки безпечні онлайн-ігри та які дані перебувають під загрозою
Безпека онлайн-ігор залежить від архітектури сервісу, відповідальності оператора та поведінки користувача. Велика платформа може мати захищені датацентри й сучасну систему автентифікації, але водночас підтримувати сторонні інтеграції, торговельні майданчики чи модифікації, які створюють додаткові ризики. Окрема проблема полягає в тому, що ігрова екосистема часто складається з кількох компаній. Гру розробляє одна студія, магазином керує інша, платіжні операції обробляє окремий провайдер, а голосовий чат може працювати через третю інфраструктуру.
У результаті неможливо оцінити захищеність акаунта лише за репутацією розробника гри. Значення мають усі сервіси, до яких підключено профіль.
Які персональні дані можуть збирати ігрові платформи
Перелік залежить від конкретної гри, облікового запису, платіжної моделі та налаштувань приватності. Не кожен оператор збирає всі наведені категорії, а частина інформації може оброблятися зовнішніми постачальниками.
| Категорія даних | Приклади | Потенційний ризик |
|---|---|---|
| Облікові | Логін, email, ідентифікатор профілю | Захоплення акаунта, фішинг |
| Контактні | Телефон, адреса для підтримки | Шахрайські повідомлення |
| Платіжні | Історія покупок, платіжні токени | Неавторизовані операції |
| Ігрові | Інвентар, валюта, прогрес, статистика | Втрата предметів або доступу |
| Соціальні | Список друзів, повідомлення, групи | Шахрайство від імені власника |
| Технічні | IP-адреса, тип пристрою, журнали входу | Профілювання, додаткові атаки |
| Поведінкові | Час гри, покупки, взаємодії | Порушення приватності |
| Голосові та комунікаційні | Дані голосового чату залежно від політики сервісу | Витік особистої інформації |
Важливо розуміти, що «збережена банківська картка» не обов'язково означає зберігання повного номера картки та коду CVV на сервері гри. Сучасні платіжні інтеграції часто використовують токенізацію, а частину платіжних реквізитів обробляє спеціалізований постачальник.
Однак навіть якщо повні дані картки не потрапляють до ігрової платформи, зламаний акаунт може створювати ризик несанкціонованих покупок, якщо правила підтвердження платежів це допускають.
Чому історія покупок і цифровий інвентар становлять цінність
Ігрові предмети можуть бути декоративними, функціональними, колекційними або пов'язаними з внутрішньою економікою. У деяких іграх вони передаються між користувачами, продаються на майданчиках або використовуються як об'єкти шахрайських схем.
Навіть якщо правила гри не визнають предмети власністю користувача в юридичному сенсі, їхня втрата може мати реальне економічне значення. Гравець міг витратити кошти на придбання контенту або багато часу на його отримання. Через це атаки можуть бути спрямовані не на персональні дані як такі, а на можливість керувати інвентарем. Нападник намагається отримати доступ до обміну, продажу або переведення предметів. Захист такого інвентарю залежить від того, чи вимагає платформа додаткового підтвердження критичних операцій, чи дозволяє скасувати підозрілі дії та як працюють механізми відновлення.
Чи можуть хакери викрасти дані банківської картки через гру
Теоретично ризик залежить від того, як організована платіжна система, де зберігаються реквізити та чи було скомпрометовано відповідного постачальника. Не кожен злам ігрового акаунта автоматично відкриває доступ до повного номера банківської картки. Багато сервісів використовують платіжні токени, які дозволяють проводити авторизовані операції без постійного передавання всіх реквізитів ігровій платформі. Це зменшує певні ризики, але не усуває необхідності додаткових перевірок.
Окрема загроза виникає на фішингових сайтах, які імітують поповнення ігрового балансу. Там користувач може самостійно ввести платіжні дані в форму, контрольовану шахраями. Тому під час покупок важливо перевіряти справжність магазину, платіжну адресу й підтвердження операції. Надійність самої гри не поширюється автоматично на сторонній сайт, який продає «дешеву валюту» або «ексклюзивні предмети».
Що відбувається після витоку бази даних
Наслідки залежать від складу витоку. Якщо викрадено лише загальнодоступні ідентифікатори, ризики можуть бути обмеженими. Якщо витік містить адреси електронної пошти, токени доступу, внутрішні ключі або платіжні відомості, ситуація стає значно серйознішою. Не менш важливим є спосіб зберігання паролів. Правильно налаштоване стійке хешування з унікальними солями значно ускладнює відновлення початкових паролів із викраденої бази. Натомість зберігання їх відкритим текстом або використання слабких механізмів створює більшу небезпеку.
При цьому звичайне швидке хешування на кшталт SHA-256 без спеціального захисту не є оптимальним способом зберігання паролів. Для них застосовують відповідні алгоритми виведення ключів та хешування, розраховані на протидію масовому підбору.
Чи можуть атакувати сам ігровий сервер
Так. Серверні системи, як і будь-яке складне програмне забезпечення, можуть містити вразливості в API, механізмах авторизації, обробці запитів, налаштуваннях баз даних чи сторонніх бібліотеках. Окремо існують атаки на доступність, наприклад DDoS. Їхня мета полягає в перевантаженні інфраструктури, а не обов'язково у викраденні інформації.
Збої серверів також не завжди означають атаку. Причиною можуть бути помилки оновлення, технічні несправності, проблеми хмарного провайдера або перевантаження через велику кількість гравців. Для висновку про злам потрібні підтверджені технічні ознаки чи офіційне повідомлення оператора. Сам факт недоступності гри не доводить витоку даних.
Чому приватний сервер може бути ризикованішим
Неофіційні сервери іноді використовують застарілі версії програмного забезпечення, власні системи реєстрації або недостатньо захищені бази даних. Їхні адміністратори можуть не мати тих самих ресурсів для аудиту й реагування на інциденти, що великі платформи. Це не означає, що кожен приватний сервер небезпечний. Але перед реєстрацією слід з'ясувати, хто ним керує, які дані він вимагає та чи має власну політику приватності.
Небажано використовувати на маловідомому сервері пароль від основного Steam, Epic Games або електронної пошти. Навіть якщо адміністратор не має злого наміру, витік із його інфраструктури може створити небезпеку для інших сервісів у разі повторного використання пароля.
Наскільки безпечні дитячі онлайн-ігри
Для дітей важливі не тільки криптографічні алгоритми, а й конфіденційність профілю, доступ до чатів, можливість отримувати повідомлення від незнайомців та контроль покупок. Дитина може випадково повідомити домашню адресу, номер телефону, назву школи або іншу особисту інформацію. У таких випадках сильне шифрування не усуває ризику, оскільки дані передає сам користувач.
Для дитячих акаунтів корисні вікові налаштування, обмеження контактів, контроль покупок та можливість повідомити про підозрілу поведінку. Батьківські інструменти повинні доповнювати розмову про безпечне спілкування, а не замінювати її. Для гравця найбільше значення має не реклама «військового шифрування», а те, як сервіс перевіряє вхід, захищає платежі, керує сесіями та реагує на компрометацію.
Як захистити ігрові дані, акаунт і цифрові покупки
Захист даних в іграх починається з особистих облікових записів і пристроїв. Навіть якщо розробник застосовує сучасні криптографічні стандарти, гравець має контролювати пароль, способи відновлення доступу, підключені сервіси та джерела програм. Найбільшу користь зазвичай приносять базові, але послідовно виконані заходи. Вони знижують ризик одразу кількох типів атак: фішингу, credential stuffing, викрадення сесій і несанкціонованих платежів.
Увімкнути багатофакторну автентифікацію
Багатофакторна автентифікація, або MFA, вимагає додаткового підтвердження входу після пароля. Це може бути код із застосунку, підтвердження на довіреному пристрої, апаратний ключ або інший механізм. Важливо, що різні способи MFA мають різну стійкість до фішингу. Одноразовий код можна виманити в користувача, якщо він не розуміє, для якого входу його запитують. Фішингостійкі методи, зокрема сучасні passkeys і FIDO2, краще протидіють підробленим сторінкам входу, коли платформа їх підтримує.
Epic Games пропонує кілька способів двофакторної автентифікації, серед яких підтвердження в застосунку, генератор одноразових кодів, електронна пошта та SMS. Конкретний набір функцій залежить від сервісу й налаштувань користувача. Account Support
Захистити електронну пошту раніше за ігровий профіль
Електронна пошта часто є основним способом скидання пароля та отримання повідомлень про безпеку. Якщо шахрай отримав до неї доступ, він може спробувати відновити пов'язані акаунти.
Саме тому захист пошти має бути не слабшим за захист гри. Важливі унікальний пароль, MFA, перевірені резервні контакти та контроль підключених пристроїв. Steam прямо попереджає, що компрометація поштової скриньки здатна поставити під загрозу Steam Guard. Отже, навіть додаткове підтвердження входу не забезпечить очікуваного результату, якщо пов'язаний email захищено недостатньо.
Оновлювати гру, браузер і операційну систему
Оновлення виправляють не лише помилки інтерфейсу чи проблеми продуктивності. Частина патчів усуває вразливості, які потенційно можуть використовуватися для несанкціонованого доступу або виконання небезпечних дій. Особливо важливими є оновлення операційної системи, браузера, ігрового лаунчера, драйверів і програм, що мають підвищені права. Застаріла гра на актуальній операційній системі або новий лаунчер на давно неоновленому комп'ютері можуть залишатися вразливими через інші компоненти.
Перевіряти сторонні інтеграції й дозволи
Деякі ігрові сервіси дозволяють пов'язувати профіль зі сторонніми застосунками, торговельними платформами, статистичними сервісами й соціальними мережами. Під час підключення потрібно з'ясувати, які права отримує сторонній ресурс. Доступ до відкритого імені профілю та право виконувати операції з акаунтом — принципово різні рівні повноважень.
Якщо сервіс більше не використовується, доцільно відкликати зайві дозволи. Це зменшує кількість зовнішніх систем, компрометація яких може зачепити гравця.
Налаштувати додаткове підтвердження платежів
Якщо ігрова платформа дозволяє вимагати пароль або інше підтвердження перед покупкою, таку функцію варто розглянути. Особливо це корисно для сімейних пристроїв і дитячих акаунтів. Доступ до великого балансу, цифрового гаманця або збереженого платіжного засобу створює додаткову цінність для шахрая. Тому зручність оплати одним натисканням потрібно співвідносити з ризиком несанкціонованих операцій. Для неповнолітніх користувачів доцільно встановити відповідні обмеження покупок і контролювати підписки.
Що робити після підозрілого входу
Якщо на пошту надійшло повідомлення про невідомий вхід або зміну параметрів профілю, важлива швидка й послідовна реакція.
- Відкрити ігрову платформу через офіційний застосунок або самостійно введену адресу, а не через посилання в підозрілому листі.
- Перевірити активні пристрої, історію входів і пов'язані способи відновлення.
- Змінити пароль і завершити невідомі сеанси, якщо сервіс надає таку можливість.
- Переконатися, що електронна пошта не скомпрометована.
- Увімкнути або оновити MFA.
- Перевірити сторонні інтеграції, підключені акаунти та дозволи.
- Переглянути історію покупок, торговельні операції й зміни інвентарю.
- Перевірити пристрій на шкідливе програмне забезпечення.
- У разі підтвердженої компрометації звернутися до офіційної підтримки платформи.
- Якщо постраждали платіжні засоби, повідомити банк і виконати його рекомендації.
Порядок може відрізнятися, якщо є ознаки зараження пристрою. У такому випадку змінювати паролі з потенційно скомпрометованого комп'ютера небажано: нові дані також можуть опинитися під загрозою. Steam рекомендує спочатку перевірити комп'ютер на шкідливі програми та захистити електронну пошту, а вже потім відновлювати ігровий обліковий запис.
Чи допомагає антивірус проти викрадення акаунтів
Антивірус може виявляти частину шкідливих програм, блокувати відомі небезпечні файли та попереджати про підозрілу активність. Однак він не гарантує виявлення кожної нової загрози. Особливо складні ситуації виникають, коли користувач власноруч схвалює небезпечну дію або вводить дані на підробленій сторінці. У такому разі захист залежить від сукупності технічних механізмів і здатності розпізнати шахрайство. Найкращий результат забезпечує багаторівневий підхід: оновлення, обмеження прав, надійні джерела програм, MFA й перевірка незвичних запитів.
Як перевірити повідомлення від «служби підтримки»
Шахраї часто використовують терміновість. У повідомленні можуть стверджувати, що акаунт заблокують через кілька хвилин або що користувач мусить негайно підтвердити власність на предмети. Справжність такого звернення визначається не логотипом чи ім'ям відправника, а офіційним каналом зв'язку. Для Steam відповідний розділ підтримки розміщений на власному домені платформи.
Steam також попереджає, що працівники підтримки не звертаються до користувачів через список друзів із вимогою передати пароль чи іншу секретну інформацію. Це один із найпростіших критеріїв, за яким можна виявити типову шахрайську схему.
Які налаштування приватності допомагають гравцям
Навіть якщо акаунт добре захищено від стороннього входу, публічний профіль може містити зайву інформацію. Наприклад, список друзів, дорогі предмети, історія активності чи особисті дані можуть привертати увагу шахраїв.
Корисно переглянути, кому видно інвентар, профіль, список друзів і можливість надсилати повідомлення. Особливо це стосується користувачів із цінними предметами та дітей.
Приватність не гарантує повного захисту від цільової атаки, але може обмежувати доступну стороннім інформацію й ускладнювати персоналізований обман.
Надійний пароль, захищена пошта, MFA та контроль пристрою закривають більше практичних ризиків, ніж спроба оцінити безпеку гри лише за довжиною її криптографічного ключа.
Як розробники захищають ігрові сервери та чому помилки все одно виникають
Для розробника шифрування ігрових даних є лише одним рівнем захисту. Навіть повністю зашифроване передавання не запобігає помилкам у бізнес-логіці, неправильному обчисленню ігрових результатів або надмірним правам окремих користувачів. У сучасній багатокористувацькій грі важливо розділити функції клієнта й сервера. Клієнт відображає графіку, приймає керування й передає дії гравця. Сервер відповідає за авторитетний стан матчу, перевірку дозволених операцій і обробку даних інших учасників.
Якщо критично важливі рішення безумовно довіряють клієнту, зловмисник може спробувати змінити його поведінку. У такому випадку шифрування трафіку не обов'язково вирішить проблему: система може правильно розшифрувати повідомлення, яке містить недопустиму з погляду ігрових правил дію.
Чому сервер повинен перевіряти дії клієнта
Клієнт працює на пристрої користувача, тому розробник не може повністю контролювати його середовище. У межах багатокористувацької архітектури сервер має перевіряти ті дії, що впливають на інших гравців, економіку або змагальний результат. Це стосується переміщення персонажа, застосування предметів, зміни інвентарю, отримання винагород і виконання фінансових операцій. Серверна перевірка допомагає відрізняти допустимі запити від некоректних або потенційно шахрайських.
Однак надмірна серверна обробка може збільшувати затримку й вартість інфраструктури. Розробникам доводиться шукати баланс між швидкістю гри та безпекою критичних операцій.
Чому античит не є заміною криптографії
Античит-системи призначені для виявлення або обмеження недозволених змін ігрового середовища. Вони можуть аналізувати поведінку програми, стан пристрою або характер ігрових дій залежно від конкретного продукту. Проте античит не замінює TLS, захист паролів чи контроль доступу до серверних даних. Це окрема категорія технологій із власними можливостями та обмеженнями.
Також античит може впливати на приватність користувача, особливо якщо використовує високі системні привілеї. Тому для оцінювання його безпечності важливі технічна документація, політика обробки даних та механізми оновлення.
Чому шифрування не здатне повністю приховати файли гри
У клієнтській грі багато ресурсів повинні бути доступні пристрою користувача для відображення. Наприклад, щоб показати текстуру, програма має отримати відповідні графічні дані у формі, придатній для обробки. Розробники можуть використовувати шифрування ресурсів, перевірку цілісності файлів, цифрові підписи та інші механізми захисту. Але це не створює абсолютної гарантії, що користувач із повним контролем над власним пристроєм ніколи не зможе дослідити клієнтські дані.
Через це секрети, що дають доступ до внутрішніх систем, не повинні без належного обґрунтування вбудовуватися в клієнтський застосунок. Зокрема, довгострокові серверні ключі не слід розглядати як безпечні лише тому, що вони приховані всередині зашифрованого пакета файлів.
Як захищають серверні ключі й резервні копії
Криптографічні ключі потребують окремого життєвого циклу. Їх потрібно безпечно створювати, надавати доступ лише необхідним компонентам, відстежувати використання та замінювати, коли цього вимагають обставини. Великі системи можуть застосовувати спеціалізовані служби керування ключами й апаратні модулі безпеки. Водночас сама наявність такого сервісу не гарантує відсутності помилок у правах доступу або конфігурації.
Резервні копії також мають бути захищені. Якщо основна база зашифрована, але її копію зберігають у загальнодоступному сховищі, реальний рівень безпеки визначатиметься найслабшим компонентом.
Чим небезпечні надмірні права адміністратора
Працівник підтримки може потребувати можливості переглянути статус акаунта, але це не означає, що йому необхідний доступ до всіх секретів платформи. Аналогічно сервер матчмейкінгу не обов'язково повинен мати ті самі права, що платіжна система. Принцип найменших привілеїв передбачає надання лише тих прав, які потрібні для конкретного завдання. Це допомагає обмежити шкоду від помилки, зловживання або компрометації окремого сервісного облікового запису.
Для ігрових платформ із мільйонами користувачів така сегментація може мати більше практичне значення, ніж вибір між двома достатньо стійкими сучасними алгоритмами шифрування.
Чому потрібні журнали безпеки й реагування на інциденти
Без журналів подій складно встановити, коли стався несанкціонований вхід, які операції виконував сторонній користувач і чи змінилися права доступу. Проте самі журнали також можуть містити чутливі відомості, тому для них потрібні окремі правила зберігання. Система реагування повинна дозволяти припиняти підозрілі сесії, відкликати токени, блокувати небезпечні операції та повідомляти користувачів про підтверджені інциденти.
Для відновлення довіри важливе й пояснення масштабу проблеми. Повідомлення «виявлено незвичайну активність» і підтвердження витоку паролів означають різні рівні ризику та потребують різних дій користувачів.
Як оцінити заяви розробника про безпеку
Фрази «військове шифрування», «неможливо зламати» або «повністю захищена платформа» не є достатнім технічним описом. Для обґрунтованої оцінки потрібні відомості про стандарти, архітектуру, оновлення, захист акаунтів і реагування на вразливості. Особливо насторожують абсолютні обіцянки. Жодна складна онлайн-система не може гарантувати повної відсутності людських помилок, неправильної конфігурації або нових класів вразливостей.
| Ознака сервісу | Що можна оцінити | Чого вона не гарантує |
|---|---|---|
| HTTPS | Захищене вебз'єднання | Відсутність фішингу й серверних помилок |
| AES-256 у документації | Використання сильного симетричного алгоритму | Правильне зберігання ключів |
| MFA | Додатковий захист входу | Повний захист від викрадення чинної сесії |
| Оновлення безпеки | Роботу над усуненням проблем | Відсутність невідомих вразливостей |
| Публічна політика приватності | Заявлені правила обробки даних | Автоматичне виконання всіх технічних вимог |
| Історія відновлення акаунтів | Наявність процедури підтримки | Повернення всіх втрачених предметів |
| Батьківський контроль | Інструменти обмеження доступу й покупок | Повний захист дитини від соціальної інженерії |
Саме комплексна оцінка дозволяє відрізнити технічно обґрунтовані заходи від маркетингового опису безпеки.
Поширені міфи про шифрування та злам онлайн-ігор
Тема криптографії часто обростає перебільшеннями. У соціальних мережах злом ігрового профілю можуть пояснювати «розшифруванням AES», а збій сервера — успішною атакою хакерів. Такі формулювання не дають можливості встановити справжню причину інциденту. Розрізнення технічних механізмів потрібне не тільки спеціалістам. Воно допомагає гравцям правильно реагувати на ризики й не витрачати час на засоби, які не вирішують реальної проблеми.
| Твердження | Що відомо |
|---|---|
| AES-256 можна легко зламати потужною відеокартою | Повний перебір випадкового 256-бітного ключа практично нереалістичний |
| Якщо сайт має HTTPS, він точно справжній | Фішинговий сайт також може використовувати HTTPS |
| VPN захищає від викрадення Steam | VPN не усуває фішинг і зараження пристрою |
| MFA робить акаунт абсолютно невразливим | MFA суттєво допомагає, але не усуває всі способи компрометації |
| Якщо гру зламали, значить зламали її шифрування | Частіше йдеться про інші компоненти системи |
| Складний пароль можна використовувати на всіх сайтах | Повторення пароля створює ризик після чужого витоку |
| Усі моди містять віруси | Ні, небезпека залежить від походження й поведінки файла |
| Античит гарантує захист персональних даних | Античит має інше основне призначення |
| Платіжна картка завжди зберігається всередині гри | Платежі можуть оброблятися окремими провайдерами з токенізацією |
| Видалення гри з комп'ютера видаляє всі дані з сервера | Серверні дані обробляються відповідно до окремих правил сервісу |
Чи можуть хакери читати ігровий чат
Це залежить від архітектури чату, захисту його передавання та зберігання. Шифрування каналу зменшує ризик читання повідомлень стороннім спостерігачем у мережі, але не завжди означає наскрізне шифрування. При наскрізному шифруванні зміст повідомлень зазвичай доступний лише визначеним кінцевим учасникам. Багато ігрових чатів натомість використовують серверну обробку повідомлень для модерації, фільтрації зловживань і підтримки функцій спільноти.
Тому не можна називати всі ігрові голосові та текстові чати наскрізно зашифрованими без конкретного підтвердження розробника.
Чи безпечно грати через публічний Wi-Fi
Публічна мережа не робить автоматично небезпечним кожне з'єднання. Сучасний правильно налаштований TLS забезпечує захист передавання навіть тоді, коли користувач не контролює точку доступу. Проте залишається ризик підроблених мереж, небезпечних сторінок входу, некоректної конфігурації пристрою та інших атак. Тому важливо уникати незвичних запитів на встановлення сертифікатів або програм, які нібито потрібні для підключення до звичайної бездротової мережі.
Для входу в цінний акаунт важливіше перевірити справжність сервісу й безпеку власного пристрою, ніж просто побачити позначку Wi-Fi на екрані.
Чи допоможе зміна пароля після злому
Зміна пароля є важливим кроком, але її може бути недостатньо. Якщо нападник зберіг чинний токен сесії, має доступ до електронної пошти або встановив шкідливу програму, він потенційно може повернути контроль. Тому потрібна перевірка всіх активних сесій, відновлювальних контактів, пристроїв і сторонніх дозволів. За наявності ознак зараження зміну секретів краще виконувати з перевіреного пристрою. Також потрібно переглянути фінансові операції. Відновлення входу не означає автоматичного повернення предметів або коштів, які вже були передані стороннім.
Часті запитання про шифрування в іграх
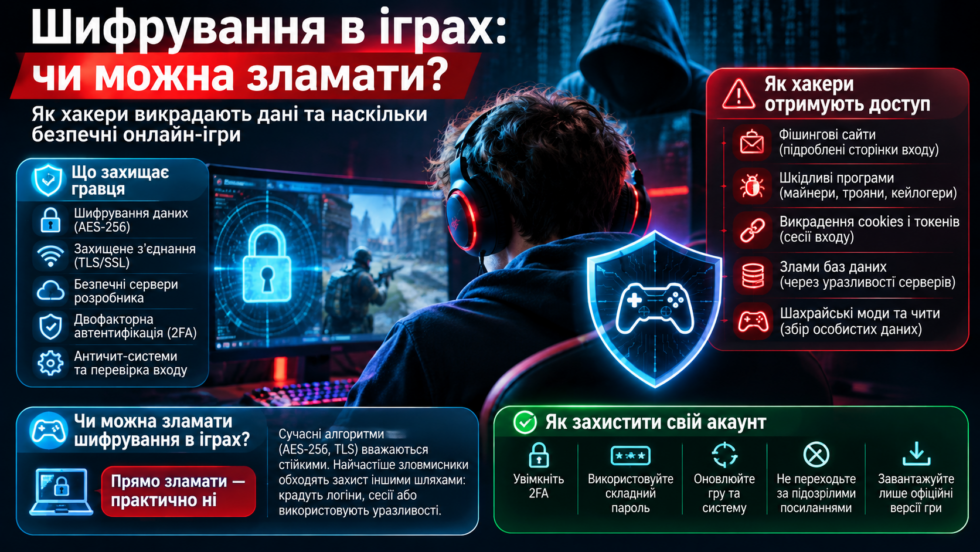
Чи можна зламати шифрування в іграх?
Теоретично вразливості можуть існувати в будь-якій складній системі. Проте практичний злам добре реалізованого сучасного AES-256 шляхом повного перебору ключа є нереалістичним. У більшості побутових випадків викрадення ігрових акаунтів пов'язане з фішингом, паролями, шкідливими програмами або помилками серверної системи, а не з математичним подоланням AES.
Що таке AES-256 в онлайн-іграх?
Це різновид стандарту симетричного шифрування AES із 256-бітним секретним ключем. Його можуть використовувати для захисту визначених даних у сховищах, резервних копіях і криптографічних протоколах. Але без технічної документації не можна стверджувати, що конкретна гра шифрує ним усю інформацію.
Чим TLS відрізняється від AES?
AES є криптографічним алгоритмом для шифрування даних. TLS — це протокол захисту з'єднання, який узгоджує криптографічні параметри, перевіряє справжність сервера й забезпечує захищене передавання. TLS може використовувати AES або інші передбачені протоколом алгоритми.
Як хакери викрадають ігрові акаунти, якщо передавання зашифроване?
Зловмисники можуть отримати пароль із фішингової сторінки, використати облікові дані зі старого витоку, заразити пристрій або викрасти чинний токен сесії. У таких випадках захищений канал передавання може працювати правильно, але його використовує вже не справжній власник акаунта або дані потрапляють на підроблений сервер.
Як найкраще захистити Steam, Epic Games та інші ігрові профілі?
Найважливіше використовувати окремі сильні паролі, увімкнути доступну MFA, захистити основну електронну пошту, встановлювати програми з надійних джерел і регулярно перевіряти активні сесії та сторонні інтеграції. Якщо з'явилася підозра на викрадення, потрібно також перевірити пристрій і платіжні операції.
Чи означає напис «256-bit encryption», що гра повністю безпечна?
Ні. Цей напис може вказувати на використання 256-бітного ключа в окремому компоненті системи. Він не підтверджує автоматично правильність керування ключами, захист від фішингу, безпечність ігрового клієнта чи відсутність помилок у серверному API.
Безпека онлайн-гри визначається сукупністю технологій і процесів. Сильне шифрування захищає інформацію в передбачених межах, але не замінює безпечної авторизації, перевірки дій на сервері, захисту пристрою та реагування на інциденти. Для гравця найефективніший спосіб зменшити ризик полягає в контролі власного акаунта й пов'язаних сервісів, а не в спробі самостійно оцінювати криптографічну стійкість за рекламною назвою алгоритму.
Будьте в курсі подій у Києві, Україні та світі разом з Ukraine 7 Days: актуальні новини, перевірені факти та практична інформація. Читайте також матеріали про: Шифрування в іграх: як працює захист даних гравців і чому без нього не може існувати сучасний геймінг
